La cybersécurité n’est plus un sujet réservé aux équipes techniques : sous l’effet de réglementations et de normes professionnelles de plus en plus exigeantes, sa gouvernance est devenue un enjeu stratégique, et donc un terrain d’audit à part entière. Comment élaborer son approche d’audit ? Sur quelles exigences s’appuyer ? Comment éviter l’empilement de référentiels et construire un programme de travail réellement adapté à son organisation ? Comment évaluer concrètement les dispositifs en place ? Et comment en tirer des messages utiles pour le management et la gouvernance ?
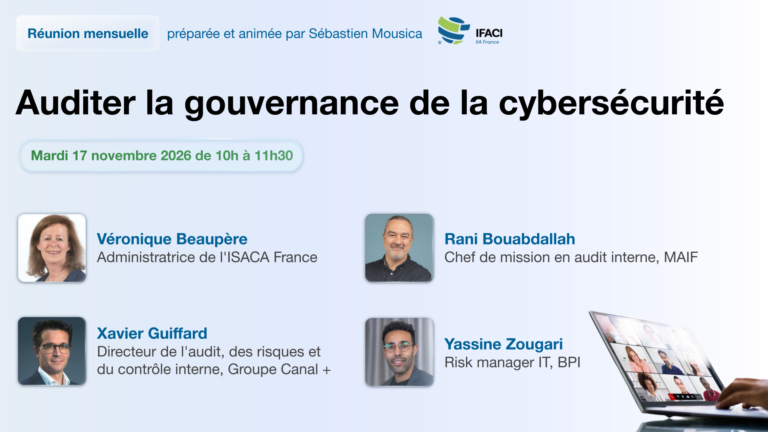
Intervenants :
- Véronique Beaupère, Administratrice de l’ISACA France
- Rani Bouabdallah, Chef de mission en audit interne, MAIF
- Xavier Guiffard, Directeur de l’audit, des risques et du contrôle interne, Groupe Canal +
- Yassine Zougari, Risk manager IT, BPI
Viendront partager leurs retours d’expérience, connaissances et réflexions sur le sujet.
Réunion mensuelle préparée et animée par Sébastien Mousica.